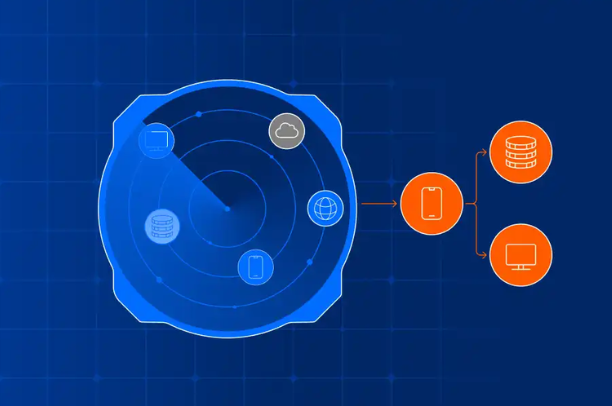
GravityZone Exposure Management è la nuova risposta di Bitdefender per ridurre i rischi prima che vengano sfruttati. Bitdefender ha da pochissimo annunciato il lancio di GravityZone Exposure Management, la soluzione che offre una visione completa dei rischi presenti sia nella rete interna sia sulle superfici esposte a Internet. Il debutto arriva in un momento in cui i team di sicurezza devono gestire un numero crescente di percorsi di attacco e cicli di intrusione sempre più rapidi, anche per effetto dell’uso dell’intelligenza artificiale da parte dei criminali informatici.
Un complemento agli EDR, non un sostituto
Il punto che interessa maggiormente chi lavora con i clienti è il perimetro del prodotto. GravityZone Exposure Management non sostituisce la protezione degli endpoint già in uso. Secondo Bitdefender, la piattaforma serve a capire quali esposizioni contano di più e come ridurle, mentre il rilevamento e la risposta agli attacchi restano affidati al sistema EDR o XDR già presente nell’ambiente. Per un MSP o un rivenditore questo significa aggiungere un livello di prevenzione senza dover rimuovere uno strumento che il cliente conosce e utilizza ogni giorno.
La soluzione è disponibile come add-on per alcune licenze GravityZone con EDR e come offerta standalone per chi utilizza un altro sistema di protezione endpoint. Il primo rilascio riguarda Windows, con il supporto ad altri sistemi operativi previsto in una fase successiva. Requisiti, licenze e compatibilità dipendono dal tipo di licenza e dall’ambiente di deployment, e il dettaglio completo si trova nel comunicato ufficiale Bitdefender.
Le funzioni annunciate
Il pacchetto riunisce più moduli. Risk Management individua vulnerabilità e configurazioni rischiose, mentre EASM cerca asset e servizi esposti su Internet, spesso quelli che nessuno ricorda di aver messo online. Unified Identities aggiunge contesto sui rischi legati alle identità. PHASR osserva invece come vengono usati gli endpoint e può limitare strumenti e azioni non necessari, riducendo così l’abuso di software legittimo da parte degli attaccanti.
Il modulo più interessante sulla carta è Attack Path Analysis, che collega i singoli rischi per mostrare possibili percorsi verso risorse importanti. Il modulo è ancora in Early Access e, stando alla documentazione, aggiorna i percorsi ogni 24 ore. Bitdefender precisa anche che l’analisi non equivale a una simulazione di attacco. Il sistema correla dati e risultati già raccolti e non verifica se un exploit funzioni davvero, una distinzione da tenere ben presente quando si presenta il prodotto al cliente.
GravityZone Exposure Management, concretamente, prova a spostare l’attenzione dalla sola risposta agli attacchi alla riduzione dell’esposizione. Per un’azienda che ha già investito in endpoint security il valore sta nel capire quali falle correggere per prime. Per chi vende e gestisce la sicurezza dei https://www.avangatesecurity.itclienti, la novità offre un argomento concreto per parlare di prevenzione, a patto di descriverne con precisione i limiti.
Chi vuole valutare la soluzione può partire dalla pagina dedicata di Bitdefender e confrontarla con il resto della gamma del vendor. Per condizioni di acquisto e supporto alla scelta della licenza, il riferimento è Avangate Security.